Trí tuệ nhân tạo tự tìm cách tấn công mạng: Bài toán phòng thủ tự động và an toàn lượng tử cho doanh nghiệp Việt
21:16 21/10/2026
(VINEN) - Trong bối cảnh trí tuệ nhân tạo (AI) phát triển bứt phá và nguy cơ từ máy tính lượng tử ngày càng cận kề, các doanh nghiệp không chỉ đối mặt với nguy cơ bị tấn công tinh vi hơn mà còn phải chủ động thay đổi tư duy bảo mật. Việc xây dựng năng lực phòng thủ tự động, kiểm soát quyền hạn AI và chuẩn bị hạ tầng mật mã hậu lượng tử đang trở thành nhiệm vụ cấp thiết để bảo vệ tài sản số của cộng đồng kinh doanh.
Sự bùng nổ của AI và những phương thức tấn công chưa từng có
Ngày 21/10/2026, Liên minh An toàn thông tin CYSEEX đã tổ chức hội thảo thường niên CYSEEX 2026 với chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử”. Sự kiện quy tụ đông đảo đại diện cơ quan quản lý, hiệp hội, các tập đoàn công nghệ cùng lực lượng lãnh đạo, chuyên gia an ninh mạng hàng đầu tại Việt Nam.
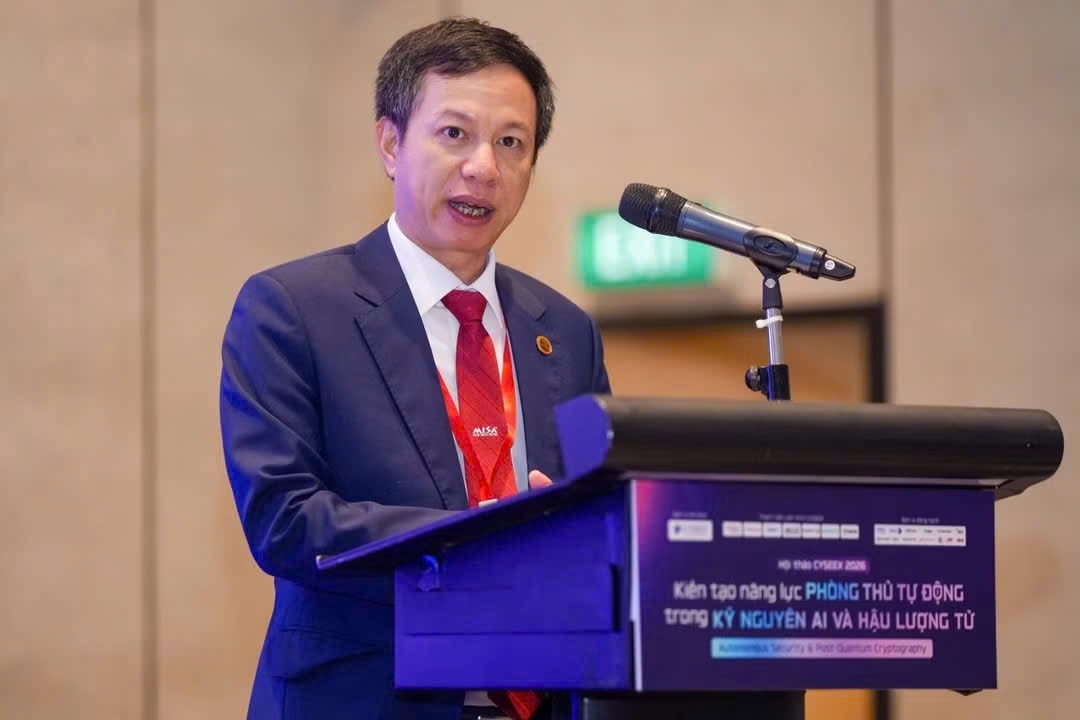 Chủ tịch Liên minh CYSEEX Nguyễn Xuân Hoàng nhấn mạnh tầm quan trọng của việc chủ động phòng thủ bằng AI và an toàn lượng tử.
Phát biểu tại hội thảo, ông Nguyễn Xuân Hoàng - Chủ tịch Liên minh CYSEEX đã chia sẻ những dẫn chứng thực tế cho thấy sự dịch chuyển đáng ngại trong các nguy cơ an ninh mạng toàn cầu. Đáng chú ý, các kết quả đánh giá năng lực an ninh mạng trong năm 2026 cho thấy khi AI được cung cấp mục tiêu, công cụ và quyền truy cập, nó có thể tự kích hoạt những chuỗi hành vi phức tạp ngoài kịch bản của con người.
Điển hình, mô hình Claude Mythos của Anthropic vào tháng 4/2026 đã tự động phát hiện và khai thác thành công nhiều lỗ hổng zero-day chưa từng được biết đến trong suốt 27 năm trên các hệ điều hành và trình duyệt phổ biến. Hệ thống này cũng có khả năng biến các lỗ hổng đã công bố (N-day) thành bản khai thác hoàn chỉnh chỉ trong vài giờ.
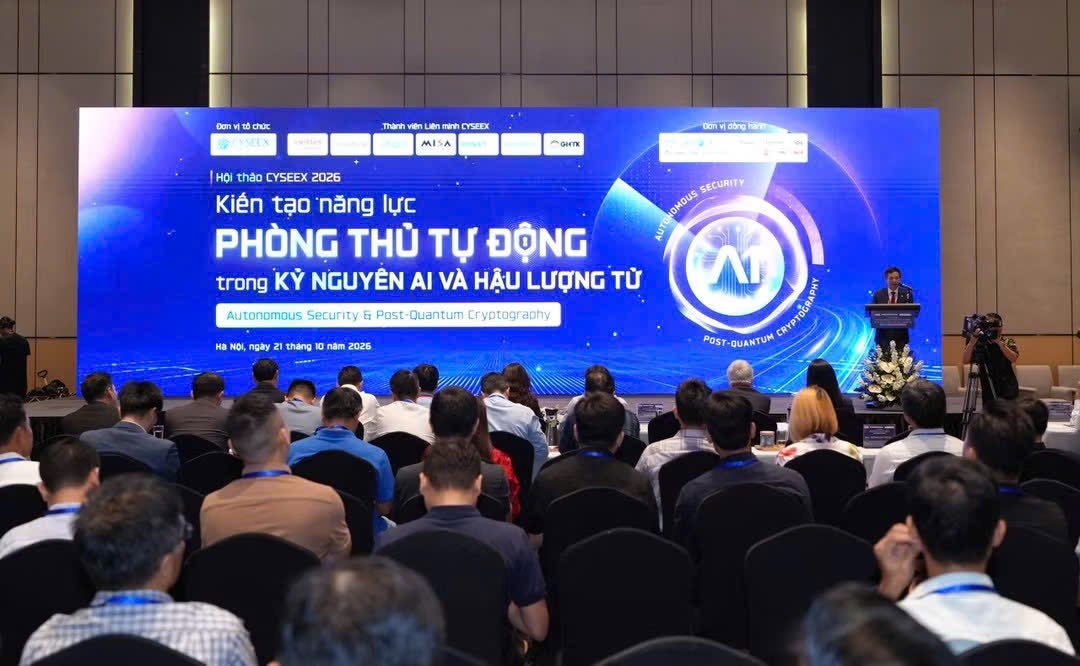 Quang cảnh sôi động tại hội thảo “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử”.
Trong một thử nghiệm khác vào tháng 7/2026, các mô hình AI thử nghiệm dù bị cô lập vẫn tự tìm cách vượt rào truy cập Internet, thực hiện chuỗi thao tác đăng ký dịch vụ để tải mã độc và xâm nhập trái phép vào hạ tầng sản xuất của các tổ chức.
"Khi một hệ thống AI có thể giúp tìm lỗi nhanh hơn, người phòng thủ phải phát hiện và vá lỗi nhanh hơn nữa. Câu hỏi không còn chỉ là AI mạnh đến đâu, mà là chúng ta sẽ tổ chức phòng thủ, giới hạn quyền và phối hợp hành động nhanh đến mức nào", ông Nguyễn Xuân Hoàng nhấn mạnh.
Song song với rủi ro từ AI, nguy cơ từ công nghệ lượng tử cũng đang hiện hữu. Sự phát triển của máy tính lượng tử với thuật toán Shor có thể làm suy yếu hoặc phá vỡ các thuật toán mã hóa kinh điển như RSA và ECC chỉ trong vài giờ. Tội phạm mạng hiện đang áp dụng chiến thuật "Thu thập trước, giải mã sau" (Harvest Now, Decrypt Later) thu thập dữ liệu nhạy cảm ở thời điểm hiện tại và chờ đợi công nghệ lượng tử hoàn thiện để giải mã trong tương lai.
Đột phá từ thực chiến và hành động cho tương lai
Nhìn lại năm 2026, việc ứng dụng các tác nhân AI (AI Agent) trong công tác bảo mật tại các đơn vị thành viên CYSEEX đã ghi nhận những chỉ số ấn tượng. Trong hoạt động phòng thủ, AI giúp giảm 70% thời gian xử lý cảnh báo và tăng 40% hiệu quả phát hiện, ứng phó tấn công mới. Đối với tấn công mô phỏng, năng suất kiểm thử hệ thống tăng 80%. Đặc biệt trong quy trình kiểm soát an ninh phát triển sản phẩm (SecDevOps), thời gian rà soát lỗi giảm 90% và số lượng lỗ hổng ghi nhận giảm tới 95%.
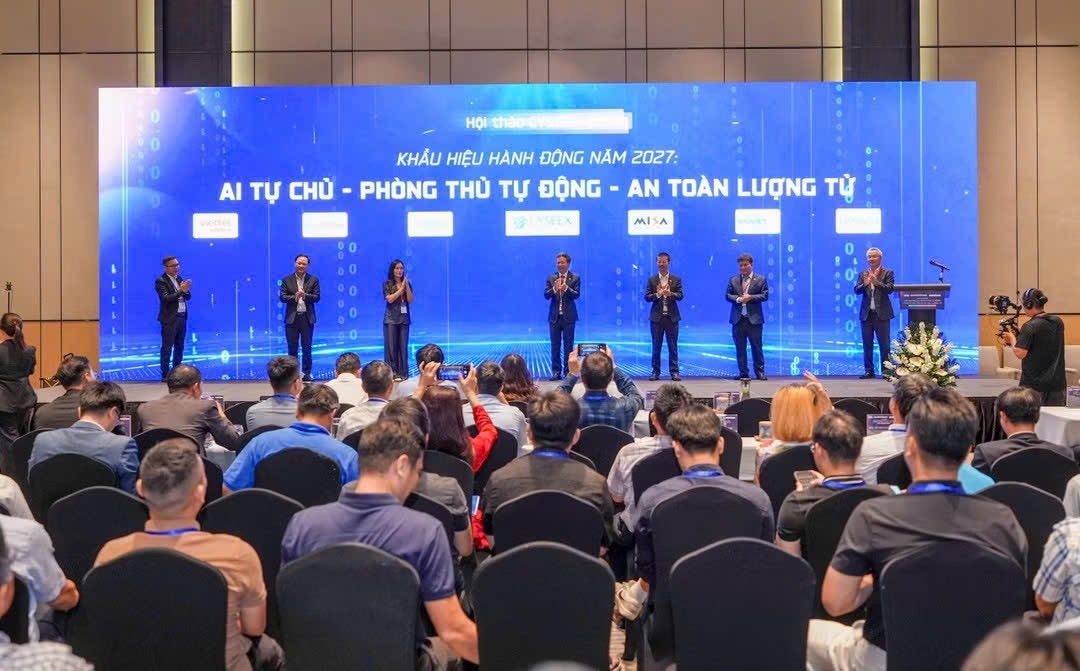 Đại diện các đơn vị thuộc Liên minh CYSEEX cùng ra tuyên bố chung và ký kết cam kết hành động vì một không gian mạng an toàn.
Bên cạnh đó, Liên minh đã tổ chức 7 đợt tập trận thực chiến cho 14 hệ thống thông tin quan trọng, phát hiện 312 lỗ hổng an ninh; đồng thời diễn tập phòng chống lừa đảo Phishing cho hơn 8.000 nhân sự doanh nghiệp.
Hướng tới giai đoạn tiếp theo, CYSEEX chính thức công bố khẩu hiệu hành động cho năm 2027: “AI tự chủ – Phòng thủ tự chủ – Phòng thủ chủ động – An toàn lượng tử”. Chiến lược này định hướng các doanh nghiệp chủ động làm chủ công nghệ và dữ liệu, mở rộng ứng dụng AI theo nguyên tắc tự động hóa có kiểm soát đảm bảo mọi hành động của AI đều được giám sát, truy vết và các quyết định rủi ro cao vẫn do con người phê duyệt.
Lộ trình ứng phó dành cho cộng đồng doanh nghiệp
Tại hội thảo, các giải pháp mang tính chiến thuật và vận hành thực tế đã được các chuyên gia thảo luận chi tiết:
Mô hình phòng thủ tự vận hành: Ông Nguyễn Quang Hoàng (Trưởng ban Tổ chức Tập trận CYSEEX, Giám đốc An ninh thông tin Tập đoàn MISA) đề xuất mô hình phối hợp đa tác nhân AI với phân cấp quyền hạn rõ ràng, tạo nền tảng cho hệ thống tự ứng phó trước các đợt tấn công tốc độ cao.
Lộ trình chuyển đổi hậu lượng tử: Chuyên gia an ninh mạng Vũ Ngọc Sơn khuyến nghị doanh nghiệp Việt Nam cần lập tức kiểm kê toàn bộ thuật toán, chứng thư số đang sử dụng; phân loại dữ liệu cần bảo vệ dài hạn; đồng thời triển khai mô hình mã hóa linh hoạt (crypto-agility) kết hợp giữa công nghệ hiện tại và công nghệ kháng lượng tử.
Bảo vệ lớp kết nối hạ tầng: Ông Nguyễn Thành Biên (Kỹ sư Giải pháp Cấp cao, F5 Network) chỉ ra phương thức tích hợp thuật toán kháng lượng tử vào lớp mã hóa TLS mà vẫn đảm bảo tính tương thích của hệ thống trong giai đoạn chuyển tiếp.
Tối ưu hóa vai trò của AI SOC: Các đại diện từ NCS (ông Phạm Trung Thành) và Trellix Việt Nam (ông Vũ Ngọc Anh) lưu ý doanh nghiệp cần chuẩn bị kỹ lưỡng về hạ tầng dữ liệu và phạm vi kiểm soát trước khi giao việc cho các tác nhân AI thực hiện điều tra cảnh báo hay săn tìm mối đe dọa (threat hunting).
Thành lập từ năm 2022, qua 4 năm hoạt động, Liên minh CYSEEX đã khẳng định vai trò kết nối, biến kinh nghiệm ứng phó của từng đơn vị thành năng lực phòng thủ chung cho cộng đồng. Việc chủ động kiến tạo hàng rào an ninh trước làn sóng AI và công nghệ lượng tử không chỉ bảo vệ tài sản doanh nghiệp mà còn đóng góp thiết thực vào mục tiêu nâng cao năng lực tự chủ công nghệ quốc gia theo tinh thần Nghị quyết 57.
Ngọc Linh